Купил китайский TV-бокс? Возможно, ты уже в ботнете
Приставка показывает сериалы, а заодно пропускает через ваш домашний интернет чужой трафик. О таком сценарии 2 ноября рассказали участники операции против XCPE - сети, в которую попало более 1,3 млн TV-боксов. Вредоносное ПО находилось в прошивке ещё до продажи: владельцу не требовалось открывать подозрительную ссылку или ставить сомнительное приложение.
По оценке Google, китайская Videostrong Technology намеренно разрабатывала и использовала бэкдор ради заработка. Компания выпускала устройства и программное обеспечение в том числе для других брендов. По оценке Google, это была организованная схема, а не ошибка в прошивке или самодеятельность одного сотрудника.
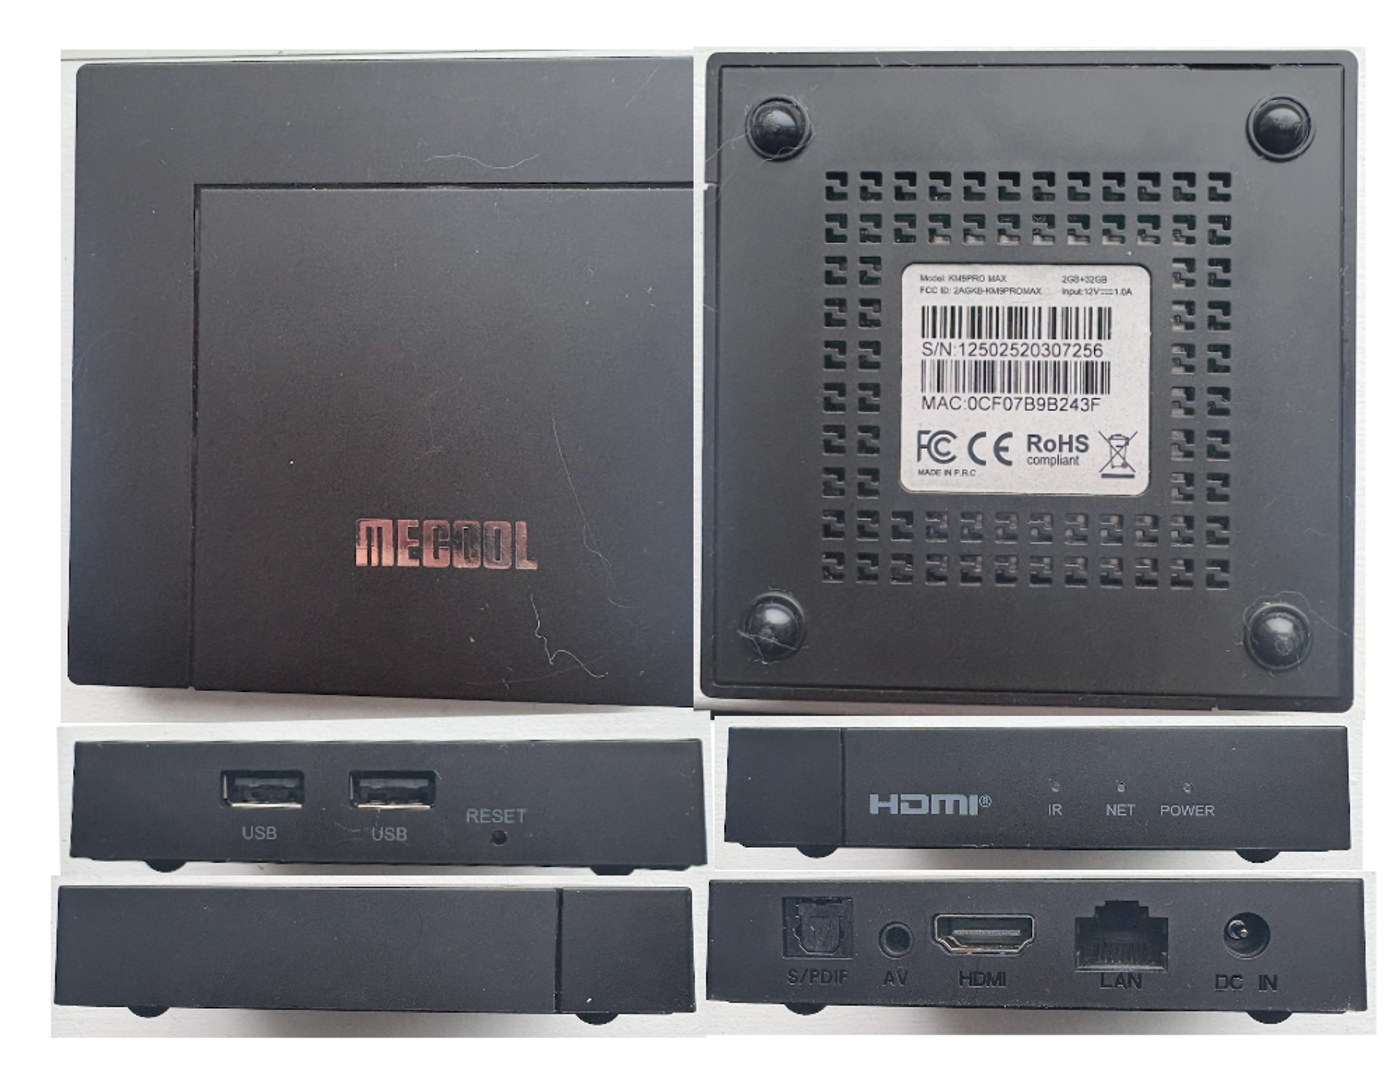
Приставка, которую исследовали в Synthient. Фото из отчёта компании.
Что приставка делала за спиной владельца
Доступ к устройствам продавали сторонним операторам. Те загружали дополнительные модули для накрутки рекламы, установки другого вредоносного ПО и превращения домашних подключений в прокси. Проще говоря, чужой трафик выходил в интернет с IP-адреса владельца приставки.
Возможности самого бэкдора были шире: тихая установка приложений, отключение проверки Google Play Protect, выполнение команд и снимки экрана. Всё это работало с системными правами.
Какие бренды связаны с Videostrong
Логотип на коробке не всегда подсказывает, кто собрал устройство и написал прошивку. В отчёте Plume, на страницах 28-29, описаны устройства, поставлявшиеся Videostrong напрямую или через партнёров, а также клиенты её системы управления TMS. В этой цепочке фигурируют следующие бренды и компании, включая операторов:
- MECOOL
- YOKATV
- Skyworth Digital
- STRONG
- Steren
- МегаФон
- Aquário
- RockTek
Это список связей с устройствами, прошивками и платформой Videostrong, описанных исследователями, а не объявление всех приставок этих брендов заражёнными. Участники цепочки могли отвечать за разные части продукта. По одному названию бренда нельзя установить состояние конкретного экземпляра или осведомлённость компании о бэкдоре.
Отдельное расследование Synthient подробно разбирает устройство MECOOL и связывает с той же операцией витрину YOKATV. Расширять список до всех китайских производителей оснований нет.
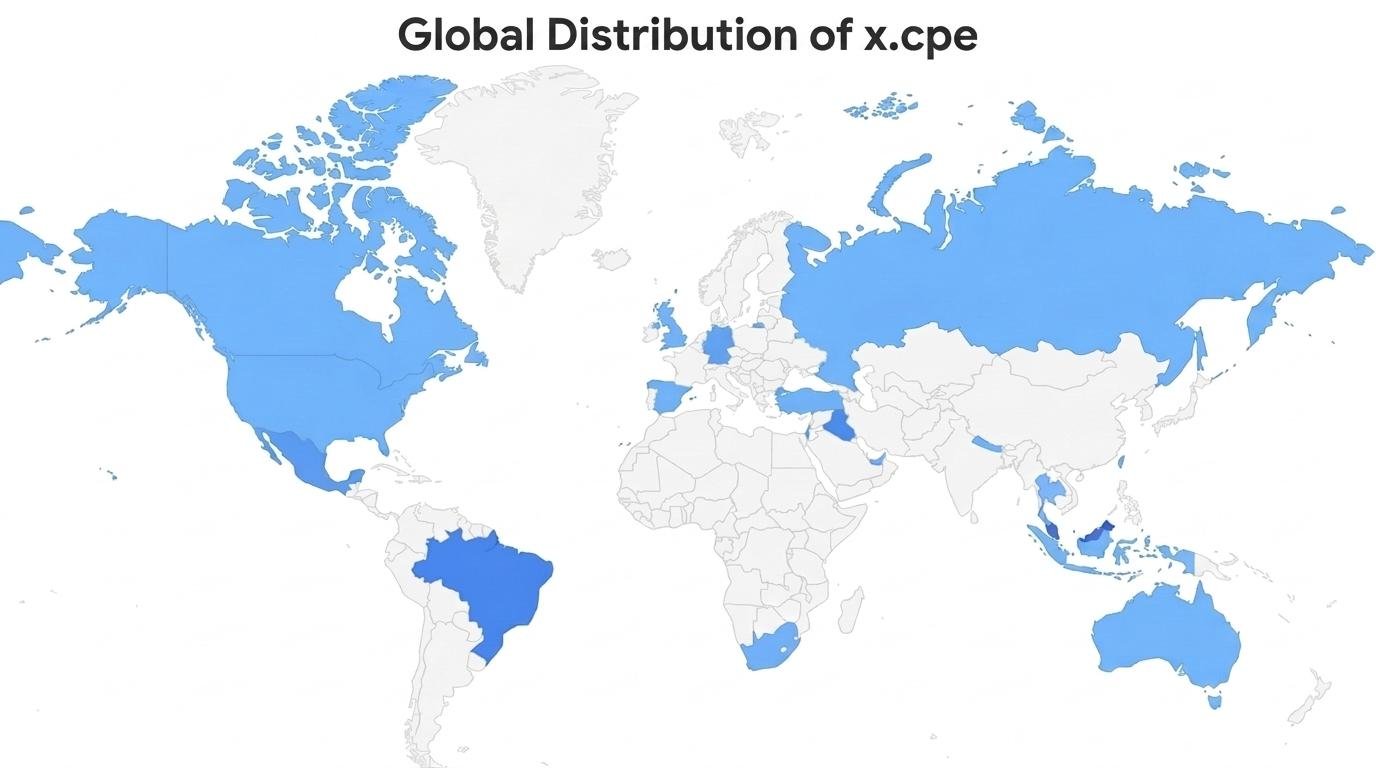
Распределение устройств XCPE по данным исследования Google. Иллюстрация: Google Threat Intelligence Group.
Серверы отключили. А приставки?
Google запретила Videostrong выпускать сертифицированные Android-устройства и поставлять ПО другим сертифицированным производителям. Проверки тоже изменили: по данным компании, Videostrong обходила их, подгружая вредоносный код после первого запуска.
Но отключение серверов не стирает прошивку у вас дома. Исследование Google описывает восстановление компонента из раздела /oem/ после удаления. Поэтому удалить приложение и считать приставку чистой не получится.
Как проверить свою приставку
Сначала загляните в «Настройки» - «Приложения» - «Показать системные приложения». Ищите x.cpe, com.oemservice, com.abc.nexus, com.android.system.ntp и com.android.sso.auth.handler. Эти имена встречаются в отчёте Google. Но меню не всегда показывает имя пакета, поэтому удобнее проверить с компьютера.
Проверка с компьютера на Windows
1. Скачайте Platform-Tools, распакуйте архив и откройте папку с adb.exe. В адресной строке Проводника введите powershell и нажмите Enter.
2. На приставке включите режим разработчика: обычно нужно семь раз нажать на номер сборки в разделе «Об устройстве». Затем включите сетевую отладку. Компьютер и приставка должны быть в одной доверенной локальной сети. На время проверки отключите от компьютера другие Android-устройства и закройте эмуляторы.
3. Подключитесь к приставке командами ниже. Вместо 192.168.1.50:5555 укажите её IP и порт отладки из настроек или инструкции производителя. При необходимости подтвердите доступ на телевизоре.
.\adb.exe connect 192.168.1.50:5555
.\adb.exe devices
Напротив адреса приставки должно появиться device. Если видите unauthorized, разрешите отладку на приставке и повторите подключение. Если offline или ошибка соединения - сначала исправьте подключение.
Приставка просит код сопряжения?
В меню беспроводной отладки откройте «Сопряжение с помощью кода». Сначала выполните pair с адресом из этого окна и введите код по запросу. Затем выполните connect с адресом на основном экране беспроводной отладки. Порты обычно разные. Ниже только пример - замените оба адреса своими:
.\adb.exe pair 192.168.1.50:37123
.\adb.exe connect 192.168.1.50:45678
После успешного подключения выполните .\adb.exe devices. Если сетевой отладки в вашей прошивке нет, этот способ не подойдёт.
4. В том же окне PowerShell выполните по очереди пять команд. Они ничего не удаляют:
.\adb.exe shell pm list packages x.cpe
.\adb.exe shell pm list packages com.oemservice
.\adb.exe shell pm list packages com.abc.nexus
.\adb.exe shell pm list packages com.android.system.ntp
.\adb.exe shell pm list packages com.android.sso.auth.handler
Как читать результат: строка package:com.oemservice означает, что такой пакет установлен. Имя должно совпадать целиком. Если после команды пусто, пакет не найден. Сообщение об ошибке ADB - это несостоявшаяся проверка, а не отсутствие заражения.
Нашли совпадение - отключите приставку от сети и сверьте находку с данными исследователей. Само имя ещё не доказывает заражение, а отсутствие всех пяти пакетов не гарантирует, что приставка чистая. После проверки выключите отладку в настройках.
Нашли подозрительный компонент - что делать
- Отключите приставку от сети. Вытащите Ethernet-кабель и отключите Wi-Fi; проще всего обесточить устройство. До выяснения причин не используйте на нём аккаунты.
- Сохраните сведения для обращения. Запишите модель, версию прошивки, имя найденного пакета и сделайте фото экрана. Передайте их продавцу, производителю или оператору, если приставку выдали вместе с тарифом.
- Попросите продавца исправить проблему или заменить приставку. Уточните, есть ли для вашей модели прошивка, из которой действительно удалили XCPE. Если проверенного исправления нет, безопаснее заменить устройство и больше не подключать заражённую приставку к сети. Исследователи Synthient предупреждают: кроме XCPE в ней может оставаться и другое вредоносное ПО.
- Не полагайтесь на удаление приложения и заводской сброс. Бэкдор встроен в прошивку, а в новых вариантах менялся системный раздел. Блокировка известных адресов управления тоже не очищает устройство.
- Проверьте важные аккаунты с другого, доверенного устройства. Завершите сеансы на подозрительной приставке. Если вводили на ней пароли, смените их, особенно если тот же пароль использовался где-то ещё.
Не устанавливайте прошивку неизвестного происхождения: вместо удаления XCPE можно получить другое вредоносное ПО. Исправленный образ должен соответствовать точной модели и аппаратной ревизии, а его источник и устранение проблемы должны быть подтверждены. Если такой образ недоступен, возвращать приставку в домашнюю сеть не стоит.
Главный неприятный вывод: отметка о сертификации сама по себе не закрывала эту проблему. В отчёте Plume встречаются как устройства на обычном Android, так и сертифицированные модели. Смотрите на конкретную прошивку и происхождение устройства, а не только на знакомый логотип в меню.